Using the power of innovation to impact the world around us


Signals+ ニュースレター登録
Signals+はコネクティビティ、デジタルヘルス、モビリティ、スマートインダストリーに関する最新情報をお届けします。
ありがとうございます。ご登録のメールアドレスにお送りしたメールを確認し、ニュースレター登録を完了させてください。
世界中の人々の生活に影響を与える、画期的なテクノロジーに関する最新情報をタイムリーにお届けします。
閉じる

 詳細を閉じる
産業用ロボットにおける機能安全、リスクの考慮からレジリエンスの確保へ
主なポイント
|
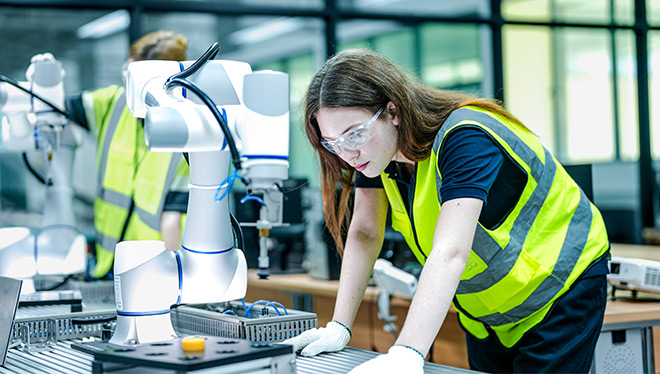
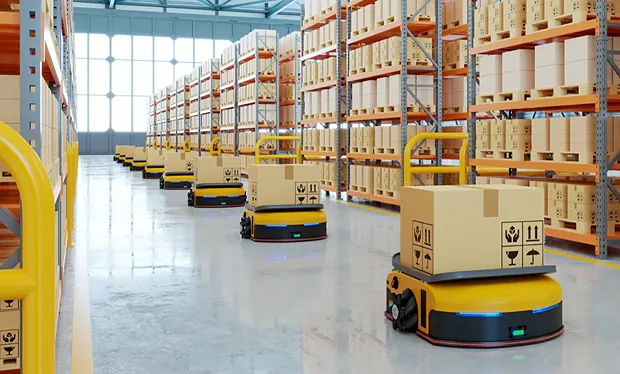
産業用ロボットは、もはや安全を確保するための柵に閉じ込められたマシンではなくなりました。現在では、変化が激しく予測が不可能な環境において、協働ロボット、自律走行搬送ロボット(AMR:Autonomous Mobile Robot)、更にはヒューマノイド(人型ロボット)が人間と共に作業を行うようになっています。この変化に伴い、生産性、精度、運用の柔軟性は新たなレベルへと引き上げられました。しかし、それと同時に要求されるレベルも高くなっています。
産業分野で使用されるロボットは、あらゆる条件の下で常に安全に動作しなければなりません。高速のロボット・アームでは、わずか数ミリ秒の間に、傷害を引き起こすだけの力が生じる可能性があります。ロボットの規模が拡大し、自律性が高まるにつれ、エラーに対する許容の度合いは小さくなっていきます。もはや問題は、産業用ロボットが求められる機能を実現できるかどうかではありません。あらゆる条件の下で、ロボットが安全かつ安定的に予測可能な形で動作できるか否かが重要です。また、制御システムがそのような動作を確実に実現できるように設計されているかどうかが問題になります。
機能安全とは何か、どのように役立つのか?
システムに機能安全を適用すれば、必要なときに安全に関連する機能を確実に実行することができます。例えば、傷害を防ぐためにモーターを迅速に停止させたり、近くに人がいる場合にロボットの速度や力を強制的に低減したりする機能を用意するといった具合です。産業用のシステムにおいて、機能安全は意図しない動作による危害を軽減する役割を担います。その中核を担うのは、安全システムの適切な動作を実現し、効果的にリスクを低減するための対策手法です。例えば、安全に関する要求が発生した際、適切に反応する自動保護機能などが必要になります。実際には、システムの設計と動作に、能動的かつインテリジェントな保護機能が組み込まれることになります。
機能安全は、以下に示す3つの基本的な要素によって定義されます。
- 信頼性:所定の条件の下、所定の時間間隔で、要求どおりに確実に動作する能力を備えている。
- アーキテクチャ制約:故障が発生することを前提として、システムにフォールト・トレランスを持たせる。
- システマティック安全度:ハードウェアの故障だけでなく、設計上のミスも防止しなければならない。
IEC 61508、ISO 13849-1、IEC 62061などの主要規格は、機能安全のための機能を設計/検証/維持する方法を規定しています。産業用ロボットについては、ISO 10218により、基本的な安全設計とリスクの低減手法に関する要件が定められています。例えば、実装される安全機能が満たすべき最低限の機能安全性能のレベルなどが定義されているといった具合です。これらの枠組みは、数十年にわたる現実世界の事故に関するデータやエンジニアリングの実践結果に基づいて構築されました。これらの規格に準拠することにより、リスクを増大させることなく、オートメーション化を進めることができます。

多面的に増大するリスク
機能安全の概念はリスクを起点として構築されています。ただ、産業用ロボットが抱えるリスクは複雑です。しかも、絶えず変化します。これについて理解するには、体系的なアプローチが必要です。そのための枠組みを提供する体系的な評価手法としてはリスク・アセスメントが挙げられます。ロボットが何をするために設計されているのかだけでなく、どのような危険が存在し、誰がそれらの危険にさらされ、故障がどのような危害につながる可能性があるのかを評価します。
リスクの低減は、次の3段階の階層構造に従って行われます。1つ目の階層では、本質的な安全設計により、問題の発生源で危険を排除します。2つ目の階層では、安全に関する対策を施すことで、残存するリスクの軽減を図ります。3つ目の階層では、実使用に関する情報を提供することにより、事業者やインテグレータが残存する制約を把握できるようにします。このアプローチはISO 12100で規定されています。同規格は、産業用機械におけるリスク・アセスメントとリスクの低減の中核を成します。
各種の安全機能は、主に以下の3つのパラメータに基づいて評価されます。
- 発生し得る傷害の重大度
- 危険の発生源に対する曝露の頻度/時間
- 危害を回避/制限する能力
この枠組みに基づいて、要求される性能レベルが規定されます。その性能レベルは、すべての安全機能が満たさなければならない測定可能な基準として定義されます。
課題になるのは、安全機能の数の多さとその相互関係の複雑さです。ロボットを使用する最新のアプリケーションには、相互に関連する数十種もの安全機能が組み込まれていることがあります。例えば、保護を実現するための停止機能や、速度と間隔をリアルタイムに監視する機能などです。各機能は個別に設計し、妥当性を確認する必要があります。その上で、システム全体として確実かつ安全に動作するよう、相互作用を厳密に制御しなければなりません。
故障への対応
機能安全に関する規格は、以下に示す2つに故障を分類し、それぞれに対する対処方法を定めています。
- ランダム・ハードウェア故障:時間の経過と共に有限の確率で発生する予測不可能な部品の故障のことです。この種の故障の軽減には、診断カバレッジに関する要件と冗長性によって対処します。
- システマティック故障:設計や開発プロセスに起因する不具合のことです。例えば、電磁環境適合性(EMC:Electromagnetic Compatibility)の不足、要件に関する不備、不十分なV&V(検証と妥当性確認)、ソフトウェアのバグなどが当てはまります。この種の故障には、厳格な開発プロセス、独立したレビュー、共通モード故障を回避するための多様性を持たせた冗長化によって対処します。
機能安全で対処すべき課題の範囲は急速に拡大しています。ISO 10218では、産業用ロボットの設計、運用、安全を確保するための保護に関する要件を規定していますが、改訂された最新版では、30種もの安全機能が定義されています。同規格の2011年版において、その数はわずか12種類でした。約3倍に増えたという結果には、ロボットの能力が向上し、人が存在する環境への導入が進むにつれて、リスクのプロファイルが広範になったことが反映されています。ネットワークに接続された工場の場合、機能安全を実現するためにはサイバーセキュリティ上の脅威にも対処しなければなりません。
3つの基盤と、1つの統合されたフレームワーク
上述した複雑さに対処するには、規格への準拠の度合いをチェックするだけでは不十分です。機能安全は、相互に関連する3つの柱を基盤として構築されます。3つの柱とは、システマティックな対応能力、信頼性、アーキテクチャです。これらが組み合わさって、許容可能なレベルまでリスクを低減する方法が定義され、それがどのように達成され、検証されるかが決まります。また、リスクが軽減された状態を長期にわたり維持する方法も定まります。

システマティックな対応能力とは、開発プロセスの厳密さのことを指します。機能安全は規律のあるエンジニアリング・ワークフローに依存していますが、そうしたワークフローがあれば、設計上の欠陥、不完全な仕様、実装上の不備によって引き起こされるシステマティック故障を低減することが可能になります。システマティックな対応能力を支えているのは、規格に基づいたプロセス、構造化された文書、厳格なV&Vです。強固なプロセスに即して開発を進めれば、安全性が重要な機能において、エラーの検出漏れが生じる可能性を低減することができます。

信頼性は、ハードウェアの領域に関わる要素です。製品が所定の条件の下で、長期間にわたり故障することなく意図したとおりに機能する確率を信頼性と呼びます。機能安全において、信頼性は危険側故障までの平均時間(MTTFD)や危険側故障の1時間当たりの平均頻度(PFH)といった指標を用いて定量化されます。これらはエンジニアリング上の目標であり、部品に関するデータに基づいて算出され、体系的な分析を通じて検証されます。

アーキテクチャは、どの部品も故障する可能性があるという現実に対処します。安全性を確保するためのアーキテクチャでは、単一の故障によって安全機能が失われるのを防ぐためにハードウェア・フォールト・トレランスを利用します。冗長性、診断機能、障害検出機能を連携させることにより、部品の劣化や故障が生じた際にも保護機能を維持します。それにより、システムの運用期間を通じてその完全性が保持されます。
差別化要因としての機能安全
アナログ・デバイセズは、機能安全を製品の機能としてだけでなく、国際規格に準拠したエンジニアリング手法としても捉えています。社内に機能安全の専門家を擁し、お客様が認証に関する要件を満たすシステムを開発できるようサポートしています。また、そのために、安全性の確保に対応するIC、高精度のセンシング技術、パワー・マネージメント/バッテリ管理(バッテリ・マネージメント)技術、絶縁技術、モーション・コントロール技術などから成る幅広いポートフォリオを提供しています。アナログ・デバイセズは、基盤になるビルディング・ブロック製品について、信頼性に関するデータ、安全に関連する文書、規格に基づいた設計手法を提示しています。それらを活用することにより、自動車、産業、ロボットといった分野のメーカーは、求められるSIL(Safety Integrity Level)やASIL(Automotive Safety Integrity Level)に準拠するシステムを実装できます。その結果、人間を中心としつつもロボットの導入が進む産業分野の環境において、安全を確保することが可能になります。
今後の展望 - 戦略的な要素としての安全

機能安全は、イノベーションを制限する要因ではありません。むしろ、産業用ロボットの普及を実現するものだと言えます。人間が中心の環境にロボットが深く入り込むなか、安全に関する厳格な枠組みを導入した組織こそが、自信を持って産業用ロボットの大規模な展開を進め、事業者、規制当局、従業員から継続的な信頼を得ていけるはずです。
ヒューマノイドや、アクティブ・スタビリティ・コントロール機能を備えるモバイル・プラットフォームなどの次世代のシステムに向けた規格は、既に改訂/更新されつつあります。このことは、明確な方向性を示していると言えます。つまり、機能安全はロボットのイノベーションと足並みをそろえて進化しているのです。機能安全については、設計後に付け加えるものではなく、中核となるエンジニアリング領域として捉える必要があります。それができる企業であれば、インテリジェントなオートメーション・システムを、責任を持って、効果的に、大規模に展開する上で非常に有利な地位を築いていけるでしょう。